Sciami di Agenti Autonomi addestrati a cercare vulnerabilità di sicurezza
che girano a milioni felici nel cielo digitale come gli storni a Roma
Noi qui come Alice nel Paese delle Meraviglie.
La rete è dentro di noi.
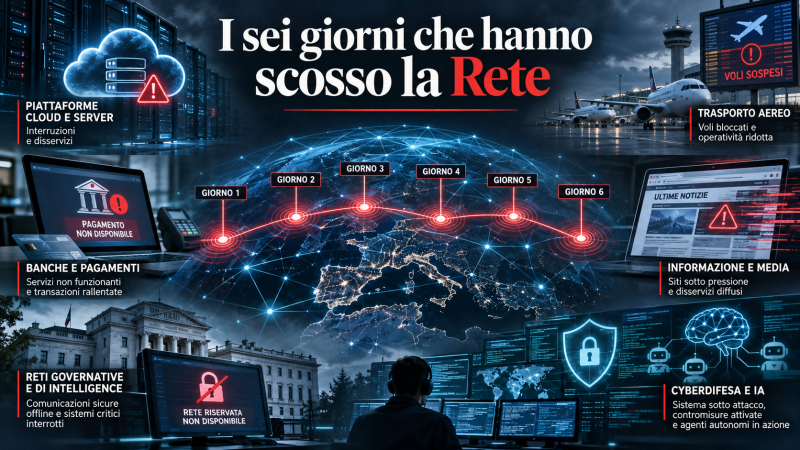
Il 12 novembre Microsoft 365 comincia a non funzionare. Outlook, Teams, Copilot e altri servizi utilizzati quotidianamente da milioni di persone e imprese subiscono interruzioni su scala mondiale. Il disservizio si protrae per oltre ventiquattr'ore, mettendo in difficoltà aziende, uffici e amministrazioni pubbliche.
Il giorno dopo, venerdì 13 novembre, accade qualcosa di ancora più sorprendente. La Federal Aviation Administration (FAA) ordina il blocco delle partenze aeree in tutti gli Stati Uniti. Per quasi cinque ore gli aerei non possono decollare. Oltre 18.000 voli subiscono disagi e circa un milione di passeggeri ne paga le conseguenze. All'origine del problema, secondo le prime ricostruzioni, ci sarebbe un malfunzionamento della rete di telecomunicazioni, innescato dall'installazione di un router in Arkansas.
Passano appena tre giorni.
Lunedì 16 novembre United Airlines registra un'interruzione dei propri sistemi informatici, indipendente dall'incidente della FAA. I voli in partenza subiscono nuovi ritardi.
Nello stesso giorno JPMorgan Chase, la più grande banca americana, segnala un'anomalia nei sistemi di elaborazione delle transazioni. Le conseguenze si propagano ad altri istituti finanziari, con difficoltà nei servizi bancari online e ritardi nei pagamenti. La banca attribuisce il problema a un errore software.
Sempre il 16 novembre emerge un vero attacco informatico che coinvolge Optimizely, una piattaforma tecnologica utilizzata da numerosi siti Internet. Gli aggressori riescono a introdurre codice malevolo attraverso un servizio condiviso, raggiungendo i siti di almeno 178 organizzazioni, tra cui CNN, BBC, Zoom, Salesforce e GitLab. È il classico attacco alla catena di fornitura digitale: non occorre violare ogni singolo sito quando si può compromettere un componente utilizzato da tutti.
Il 17 novembre arriva un'altra notizia. La rete di comunicazione interna classificata della National Security Agency, la NSA americana, subisce una grave interruzione. Parliamo di una delle organizzazioni più sofisticate al mondo nel campo dell'intelligence elettronica e della sicurezza informatica. L'Agenzia parla di un problema verificatosi durante una manutenzione ordinaria.
Il 19 novembre si aggiunge un ulteriore episodio. JPMorgan, Visa e Mastercard confermano attacchi informatici che hanno coinvolto fornitori esterni, con esposizione di alcuni dati. Le società precisano che le rispettive reti di pagamento non sono state compromesse e che l'episodio non è collegato ai precedenti disservizi bancari.
Sei giorni in una settimana, una sequenza impressionante di incidenti che coinvolgono alcune delle infrastrutture digitali più importanti del pianeta.
Non esistono ancora prove che questi eventi siano collegati. Le spiegazioni ufficiali parlano prevalentemente di guasti, errori software e problemi di manutenzione. Sarebbe scorretto sostenere che dietro questa successione di incidenti esista un unico attacco coordinato.
Ma proprio mentre tutto questo accade, arrivano altre notizie che meritano attenzione.
Il 16 novembre il gruppo di analisi delle minacce informatiche di Google pubblica un rapporto nel quale documenta il crescente utilizzo, da parte degli aggressori, di agenti autonomi di intelligenza artificiale. Sistemi capaci di individuare vulnerabilità, analizzare software e automatizzare alcune fasi degli attacchi con una rapidità difficilmente raggiungibile da operatori umani.
Già nell'aprile scorso Anthropic aveva presentato le capacità di Mythos, un modello di intelligenza artificiale in grado di individuare e sfruttare vulnerabilità informatiche particolarmente complesse. Una dimostrazione di quanto queste tecnologie possano essere potenti, tanto nella difesa quanto nell'attacco.
Il 17 novembre OpenAI annuncia la propria collaborazione con la NATO per rafforzare le difese informatiche dell'Alleanza attraverso modelli avanzati di intelligenza artificiale. Una scelta che conferma quanto la cybersecurity sia ormai diventata una priorità strategica anche per le grandi società tecnologiche.
Le coincidenze temporali non dimostrano collegamenti causali. Tuttavia, il quadro che emerge è quello di una trasformazione profonda.
Per decenni la sicurezza informatica è stata una competizione tra persone: da una parte chi cercava di penetrare nei sistemi, dall'altra chi cercava di proteggerli. Oggi entrambi possono disporre di agenti intelligenti capaci di lavorare continuamente, coordinarsi e prendere decisioni operative con livelli crescenti di autonomia.
Non è necessario immaginare macchine ribelli o scenari da fantascienza. Bastano organizzazioni criminali, gruppi legati agli Stati o soggetti economicamente interessati a utilizzare strumenti che moltiplicano enormemente le loro capacità.
Nello stesso tempo, chi difende le infrastrutture deve aggiornare continuamente i sistemi, correggere le vulnerabilità e modificare le configurazioni. In reti sempre più complesse e interconnesse, persino questi interventi possono produrre conseguenze impreviste.
Il risultato potrebbe essere una nuova fase di instabilità digitale, nella quale diventa sempre più difficile distinguere, nell'immediato, un guasto tecnico dalle conseguenze di un attacco.
E non si tratta soltanto delle grandi infrastrutture americane.
Anche in Italia si susseguono segnalazioni di violazioni informatiche ai danni di studi professionali e imprese, mentre numerosi Comuni lamentano malfunzionamenti e difficoltà nella gestione dei propri sistemi digitali. Si tratta di episodi che richiedono verifiche puntuali, ma che richiamano un problema ben conosciuto: molte organizzazioni utilizzano infrastrutture stratificate nel tempo, spesso difficili da aggiornare e non sempre adeguatamente presidiate.
Abbiamo costruito una società nella quale il funzionamento delle banche, degli aeroporti, degli ospedali, delle aziende e delle amministrazioni dipende da sistemi digitali strettamente collegati. Basta un componente difettoso, un aggiornamento sbagliato o un fornitore compromesso perché gli effetti si propaghino a migliaia di chilometri di distanza.
Con alcuni amici che hanno conosciuto Internet fin dai suoi primi anni, quando la chiamavamo semplicemente la Rete, discutiamo spesso di queste trasformazioni. Cerchiamo di collegare gli avvenimenti, distinguendo ciò che sappiamo da ciò che possiamo soltanto ipotizzare.
Non sappiamo se siamo già entrati in una fase di conflitto informatico combattuto attraverso sciami di agenti autonomi, oppure se stiamo assistendo a una corsa agli armamenti digitali nella quale esseri umani, organizzazioni e Stati impiegano intelligenze artificiali sempre più sofisticate.
Sappiamo però che questa tecnologia sta cambiando la velocità, la dimensione e la natura stessa della minaccia informatica.
E soprattutto sappiamo una cosa: un tempo eravamo noi a entrare nella Rete. Oggi è la Rete è dentro di noi, fino a diventare indispensabile per quasi ogni nostra attività.
Il problema non è più soltanto proteggere i computer. È capire quanto della nostra società può fermarsi quando un computer smette di funzionare.
Aggiungi commento
Commenti